[点晴永久免费OA]内网穿透是什么?没公网IP怎么让外网访问本地服务
当前位置:点晴教程→点晴OA办公管理信息系统
→『 经验分享&问题答疑 』
什么是内网穿透?内网穿透是一种网络连接技术:它让外网设备能够访问家里、公司或本地电脑中运行的服务,即使这台设备没有可被互联网直接访问的公网 IP。 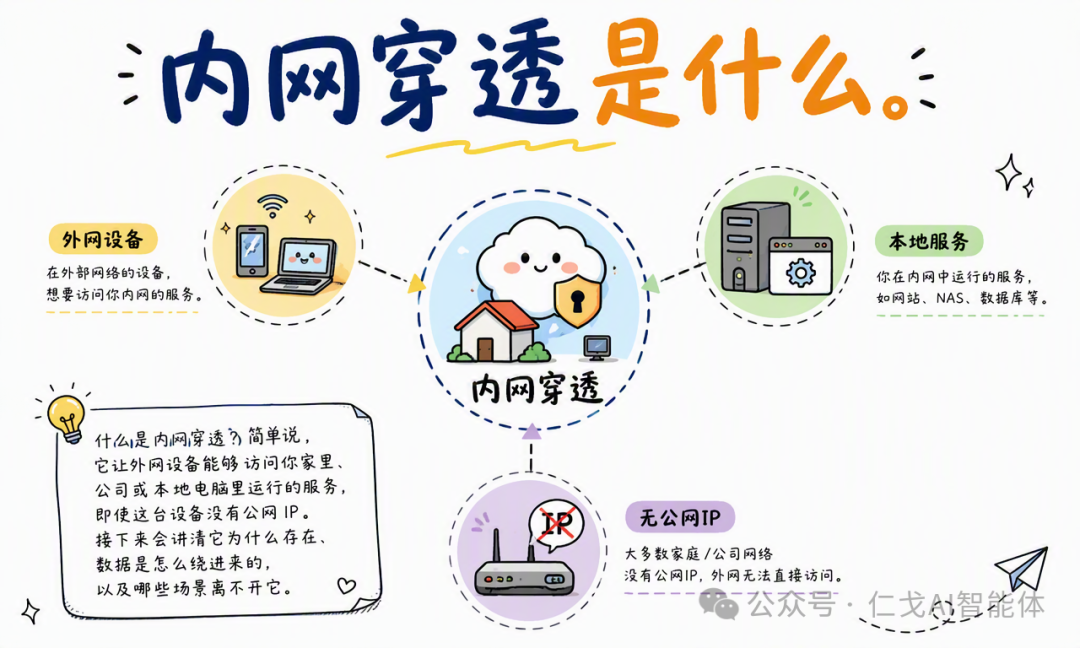 它解决的是“外部请求找不到内网机器”的问题。家用宽带、公司网络和校园网通常把设备放在 NAT(Network Address Translation,网络地址转换)后面,电脑只拿到 内网穿透的做法是让内网客户端先主动连接一台有公网 IP 的服务器,建立持续的双向隧道。外部请求先到公网服务器,再沿着隧道转发到本地服务,响应则沿原路返回。 这篇文章会回答五个实际问题: 结论先说:内网穿透不是把内网地址变成公网地址,而是借助一台公网中转服务器,把一条由内向外建立的连接反向利用起来。 为什么没有公网 IP 就无法直接访问内网服务?核心原因是 NAT 和防火墙同时隐藏了内网设备。路由器把多台内网设备的私有地址共享到一个公网出口,并只允许已经建立映射的返回流量通过。 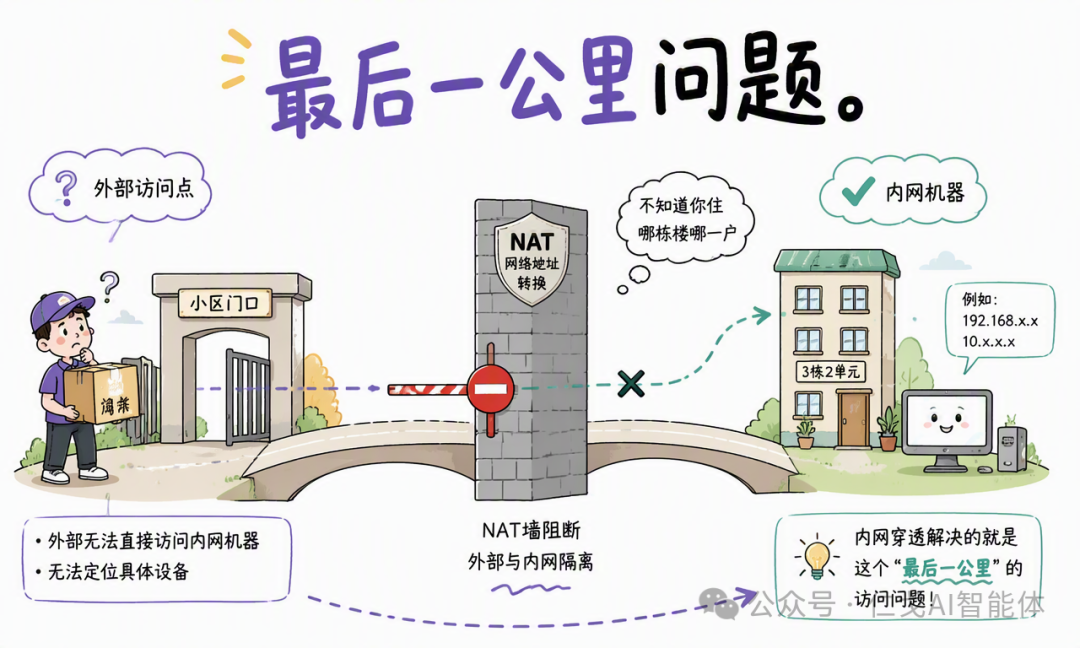 可以把它想象成小区门口的快递:快递员知道小区地址,却不知道包裹应该送到哪栋楼、哪一户。NAT 知道家庭网络的公网出口,却不会因为外部请求自动猜出目标是 一次典型的内网访问过程是: 如果运营商还使用 CGNAT(Carrier-Grade NAT,运营商级 NAT),家庭路由器拿到的甚至不是独占公网 IPv4,而是和其他用户共享运营商出口。此时即使你能登录家用路由器,也可能无法完成真正的入站端口映射。 因此,“我能正常上网”不代表“别人能从互联网主动连进来”。前者只需要出站连接,后者要求公网地址、入站规则和明确的目标设备同时成立。 传统端口映射和内网穿透有什么区别?传统做法是申请公网 IP,再在路由器上把公网端口映射到内网服务。内网穿透则让客户端主动连向公网服务器,把部署过程从路由器配置转移到客户端配置。 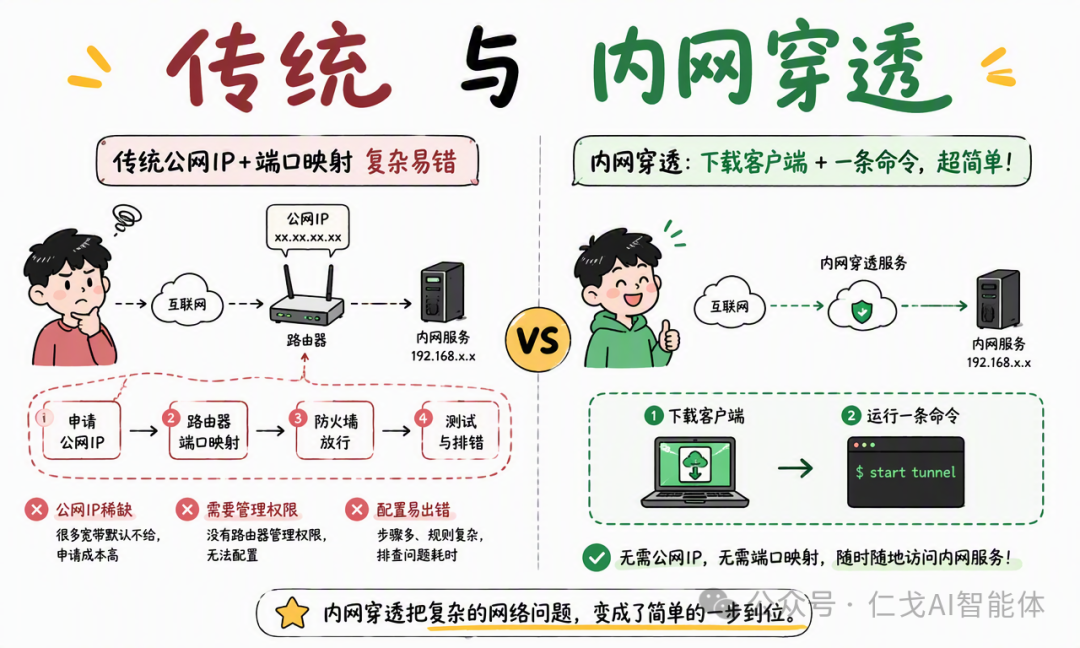 两种方案的差异可以这样看: 端口映射并不是过时技术。如果你拥有稳定公网 IP、能控制路由器,并且需要长期承载大流量,直连通常更高效。没有公网 IP、没有路由器管理权限,或者只想临时分享本地服务时,内网穿透更容易落地。 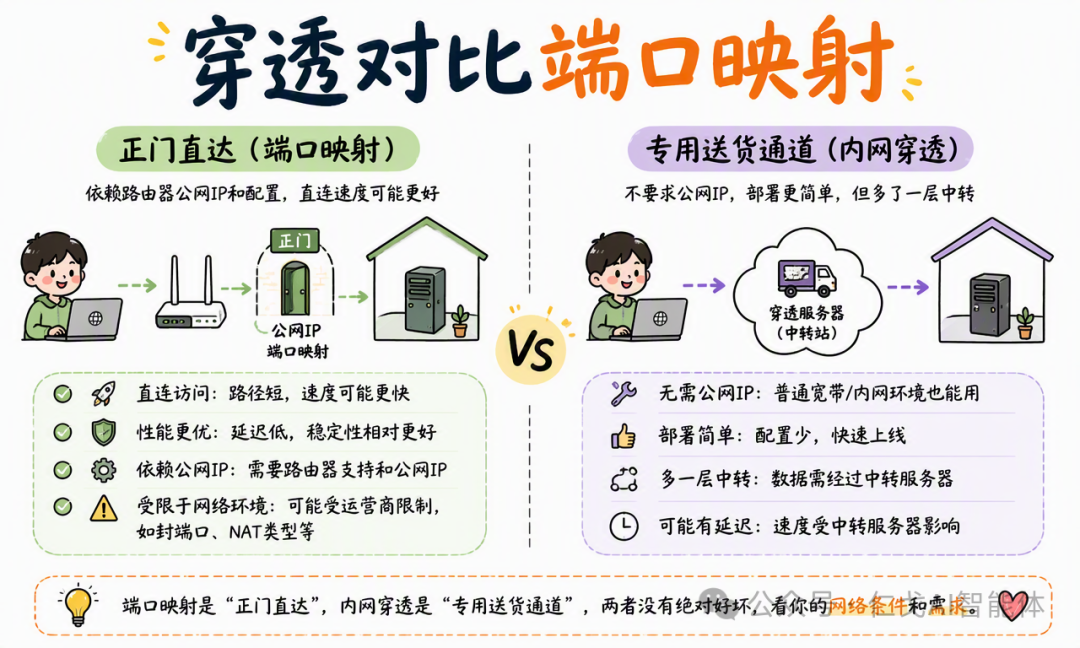 内网穿透的核心原理是什么?内网穿透的核心原理是:内网机器主动连接公网服务器,公网服务器复用这条连接承接外部请求,客户端再把请求转给本地服务。 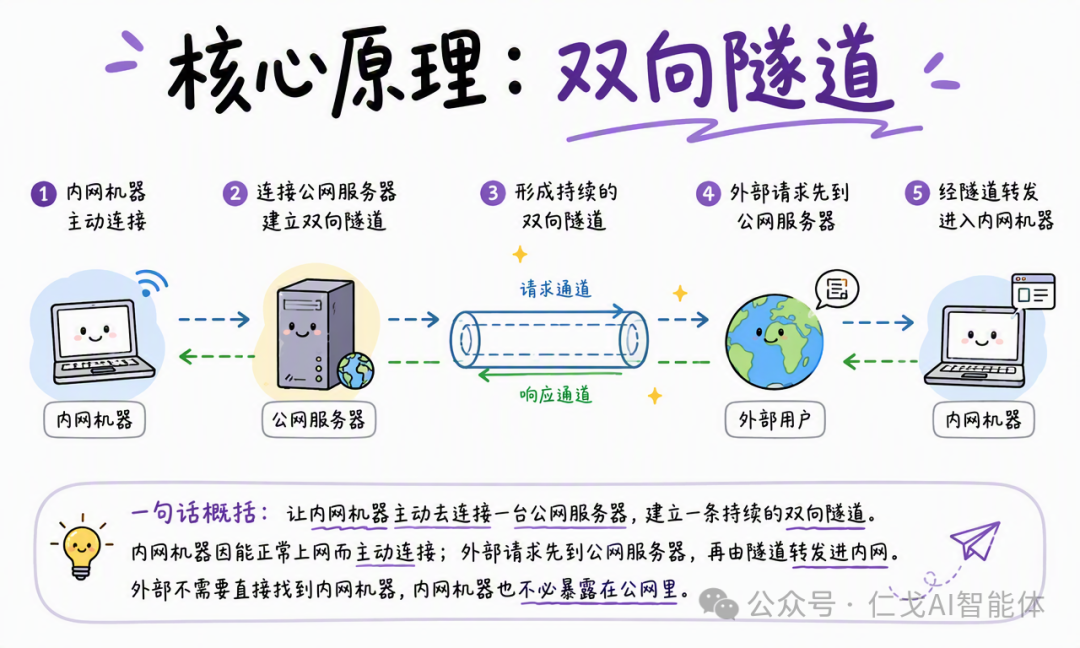 一条典型隧道包含五个动作: 这条链路绕开的是“外部无法主动建立到内网的连接”,不是绕过所有网络限制。客户端仍然需要能够访问公网,公网服务器也必须能被访问;如果企业防火墙禁止客户端的出站连接,隧道同样会失败。 一套穿透系统有哪些角色?典型系统由内网客户端、公网穿透服务器和访问者三个角色组成。反向代理有时会运行在公网服务器上,但它不是隧道本身的第四个必需角色。 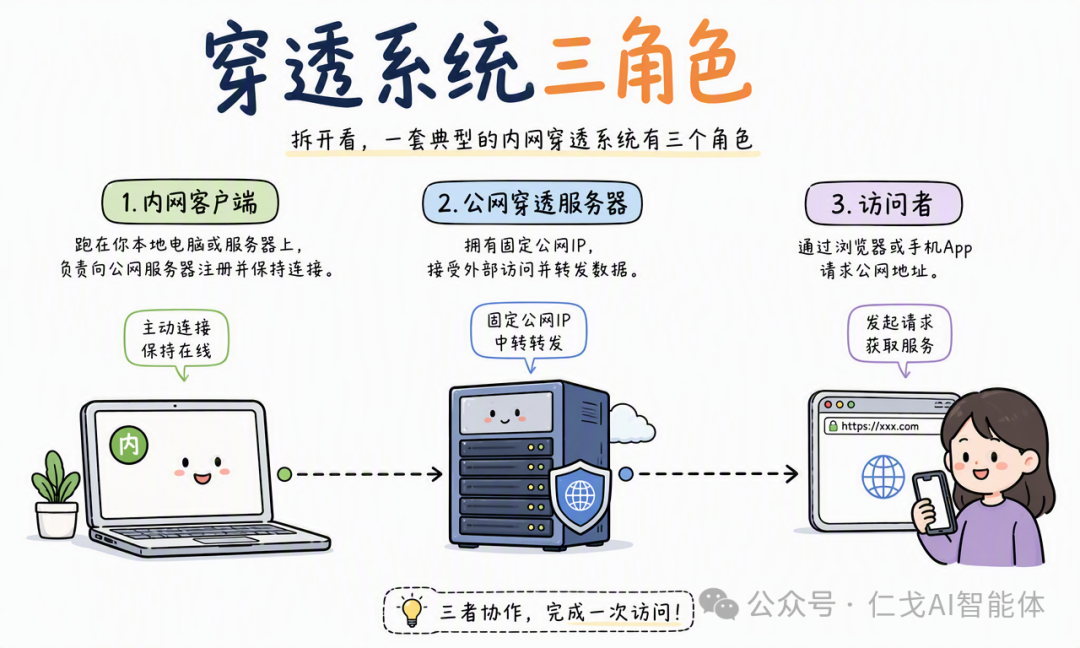 内网客户端通常只需要访问外网,不需要监听一个对公网开放的端口。公网服务器才是外部可见入口,因此服务端的证书、域名、访问日志和限流策略都应集中管理。 外网访问本地服务的完整流程是什么?一次访问可以拆成四步:客户端先连服务器,访问者再打开公网地址,服务器通过隧道转发请求,客户端最后访问本地服务并返回响应。 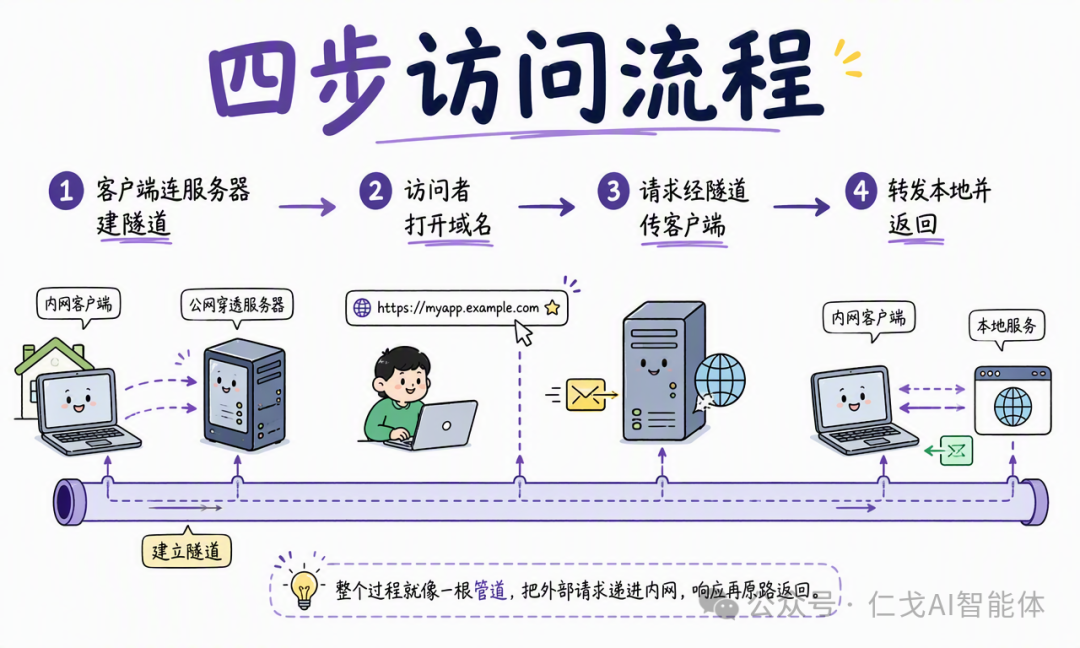 假设本地开发服务器监听 从访问者视角看,它访问的是公网域名;从本地服务视角看,请求像是来自本机客户端或隧道代理。真实的客户端 IP 是否能传到应用,要看工具是否支持 没有公网 IP,怎样让外网访问本地服务?最短路径是:准备一个本地服务,选择托管穿透或自建穿透,启动客户端,验证公网地址,再为服务补上认证和 HTTPS。 方案一:使用托管穿透服务ngrok、花生壳、cpolar 等托管服务会提供公网中转服务器、域名或端口。你注册账号并安装客户端后,通常只需要指定本地端口即可。以命令行工具为例,形式通常类似: 这条命令表达的是“把本机 托管服务适合以下任务: 方案二:自己部署 frp 或 nps自建方案需要一台有公网 IP 的云服务器,在云服务器上运行服务端,在家中或公司内网运行客户端。frp、nps 等工具通常支持 TCP、HTTP、HTTPS、域名路由和多条隧道。 自建时至少要完成这些配置: 自建不是“完全不需要公网 IP”,而是把公网 IP 的要求从家庭网络转移到了云服务器。它的好处是配置、日志、域名和访问策略可控,代价是需要自己维护系统更新、证书、监控和故障恢复。 远程访问 NAS 和本地开发分别怎么用?远程访问家里的 NAS你出差时想用手机查看家里 NAS 的文件,但家庭宽带没有公网 IP。可以在 NAS、旁路由或树莓派上运行内网客户端,把隧道目标设为 NAS 的局域网地址,例如 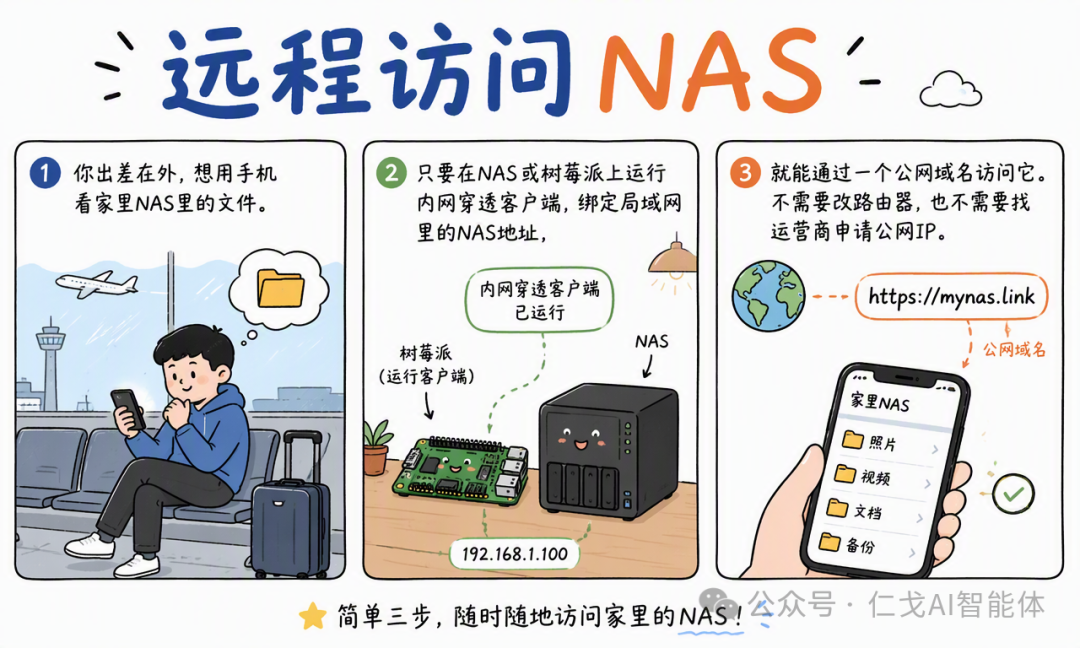 外部访问流程是:手机打开公网域名,公网服务器把请求转进隧道,客户端再访问 NAS。这个场景适合低频文件查看和管理操作;如果要大量同步视频,最好评估中转带宽、加密开销和服务商流量限制。 调试本地 Webhook 或支付回调本地开发微信公众号、支付回调或第三方 OAuth 时,平台通常要求一个公网可访问的 URL。内网穿透可以把临时域名转到本地 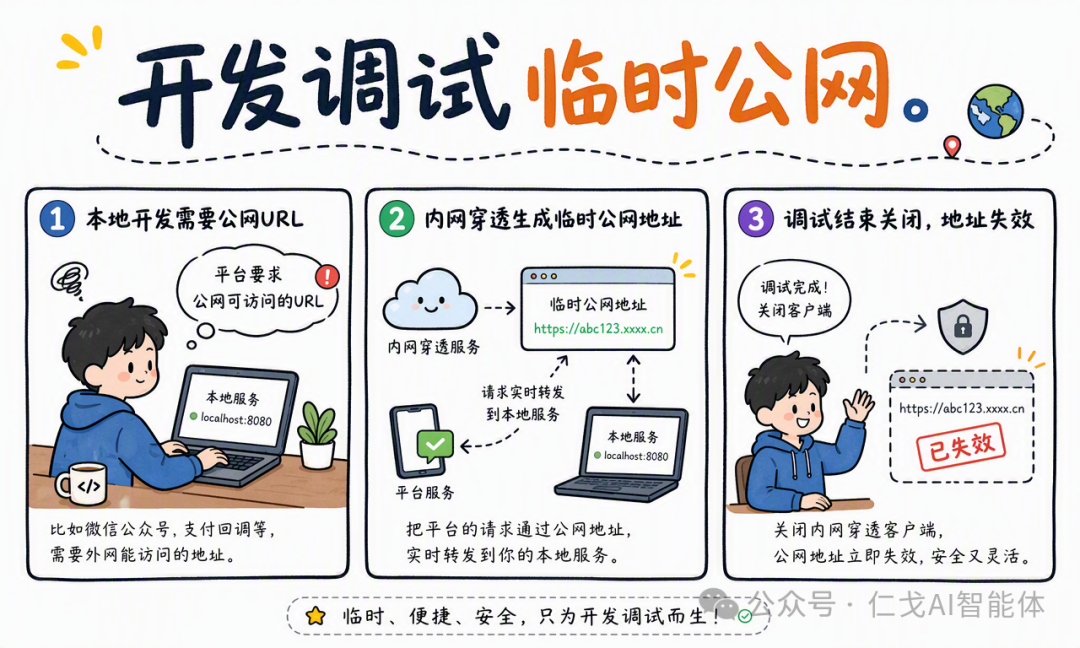 开发调试的推荐流程是: 临时地址的价值在于生命周期短。它适合开发和演示,不应直接当成生产接口;生产环境仍应使用稳定域名、正式证书、鉴权、审计和可观测性。 托管服务和自建工具怎么选?选择标准不是“哪个名字更热门”,而是你是否需要省运维、固定域名、协议控制、审计和长期稳定性。 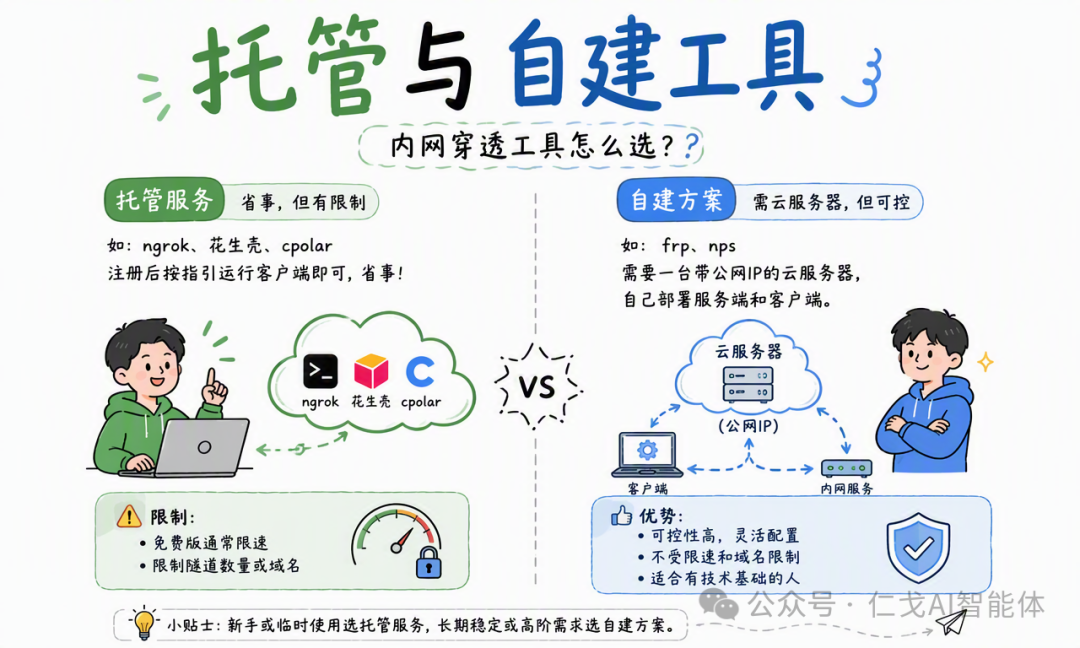 一个简单的决策规则是:临时用、少运维,选托管;长期用、要可控,选自建;只让自己的设备互联,优先评估组网工具;拥有稳定公网 IP 且追求直连性能,再考虑端口映射。 内网穿透有哪些安全和速度风险?内网穿透会把原本只在局域网可见的服务放到公网入口后面。它降低了网络接入门槛,但不会自动替你完成身份认证、权限控制和漏洞修复。 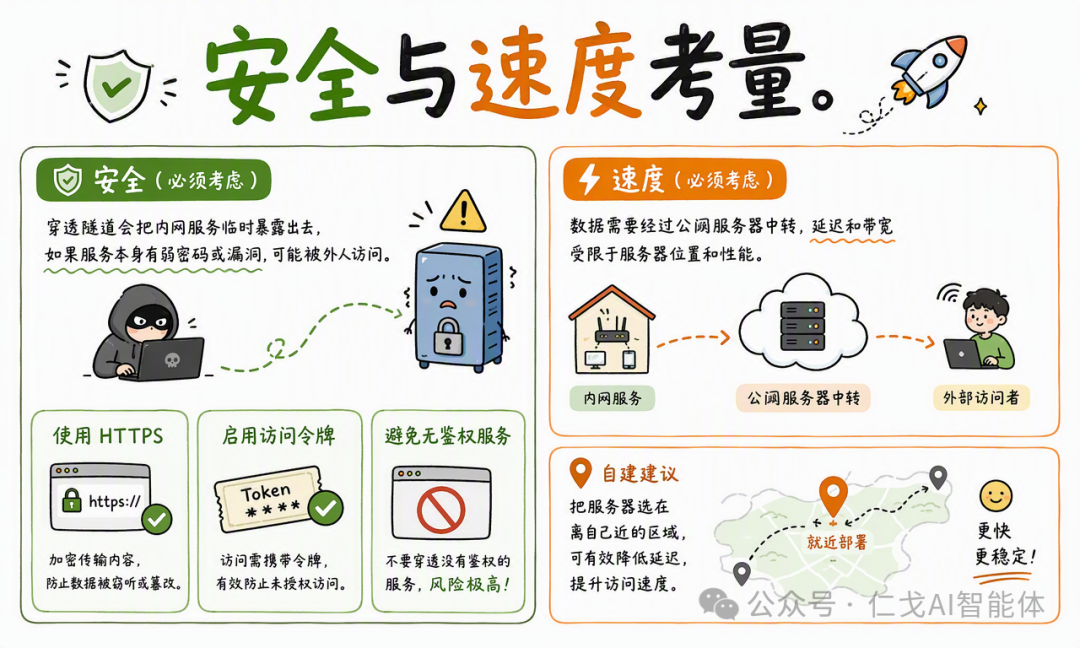 安全检查清单速度和稳定性检查数据要先到公网服务器,再到本地服务,因此延迟通常比同一局域网访问更高。带宽还会受到中转服务器出口、本地上行带宽、套餐限速和并发连接数影响。 自建时可把服务器放在离本地网络较近的区域,减少往返时延。对视频、备份等大流量业务,应先测量上行带宽和持续传输稳定性;对 Webhook、管理页面等小流量请求,延迟通常比吞吐量更重要。 还要考虑断线重连、心跳超时和服务端重启。隧道“偶尔能打开”不等于适合生产,生产使用应配合进程守护、健康检查、监控告警和明确的故障切换策略。 内网穿透和反向代理是什么关系?反向代理通常部署在公网服务器上,负责根据域名、路径或请求头把流量分发到不同后端;内网穿透负责把公网服务器与内网客户端之间的连接建立起来。两者经常协作,但关注层次不同。 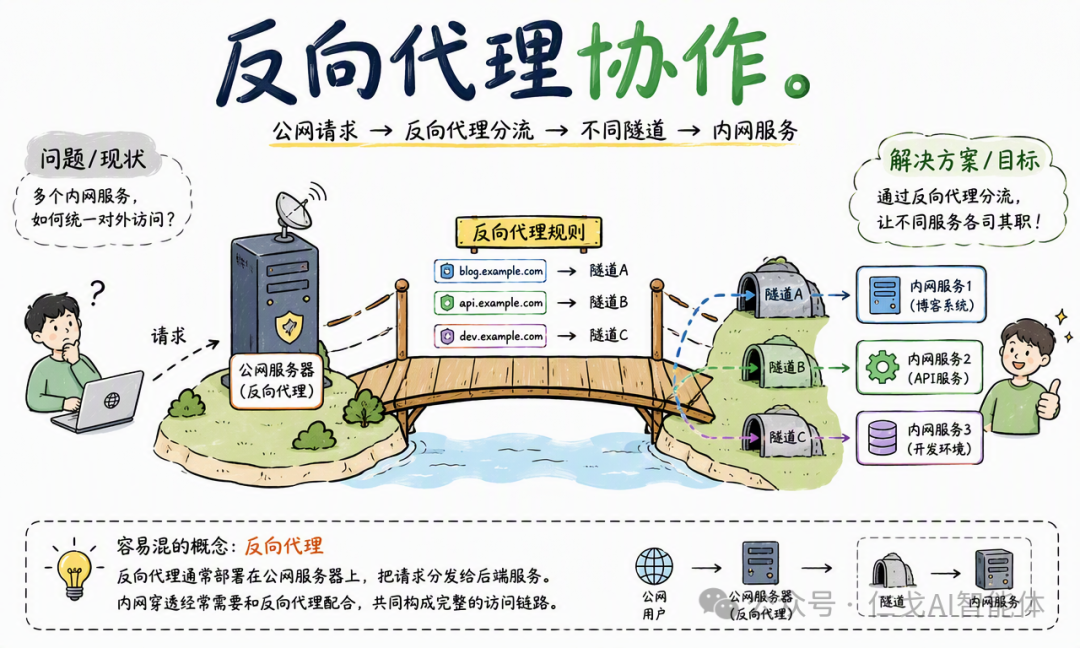 可以把一次多服务访问理解为: 例如, 如果只需要一个临时端口,穿透工具自带的域名路由通常就够了;如果需要多个域名、统一证书、访问日志、限流和认证,公网服务器上的 Nginx、Caddy 或云网关会更合适。 常见问题没有公网 IP,真的可以让外网访问本地服务吗?可以。前提是本地客户端能够主动访问公网,并连接到托管平台或你自己的公网服务器。外部请求通过服务器和已建立的隧道进入内网,不要求家庭路由器拥有独立公网 IPv4。 内网穿透是不是等于把电脑直接暴露在公网?不完全是。公网通常看到的是穿透服务器的地址,内网电脑不需要开放一个直接可达的入站端口。但被转发的服务仍然对公网请求可见,所以应用鉴权、HTTPS、限流和补丁更新仍不可省略。 内网穿透和 VPN 有什么区别?内网穿透通常把一个端口、域名或路径发布出去,适合 Web 服务和第三方回调;VPN 或组网工具更像把多台设备放进一个受控的虚拟网络,适合设备之间的私密互访。需要公开一个网页时,穿透更直接;需要访问多个内网资源时,组网工具往往更自然。 内网穿透能代替生产环境部署吗?通常不能。它适合开发调试、临时演示、远程管理和低频个人访问。生产服务还需要稳定域名、容量规划、备份、监控、权限系统、故障切换和合规审计;如果必须使用穿透,也应把它当作经过加固的网络入口来运维。 frp、ngrok、花生壳和 cpolar 应该怎么选?临时使用、希望少维护时,先选托管服务;需要自定义域名、路由、日志和长期控制权时,选择 frp 或 nps 自建。具体还要比较所在地区的延迟、价格、协议支持、数据留存政策和团队运维能力。 IPv6 能不能解决没有公网 IPv4 的问题?如果设备拥有全球可路由的 IPv6 地址,并且路由器、防火墙和运营商允许入站访问,IPv6 直连可能不需要内网穿透。但许多网络仍存在 IPv6 覆盖、地址变化、访问方兼容性和防火墙配置问题,因此实际方案仍需按双方网络测试。 总结:内网穿透解决的是“最后一公里”访问问题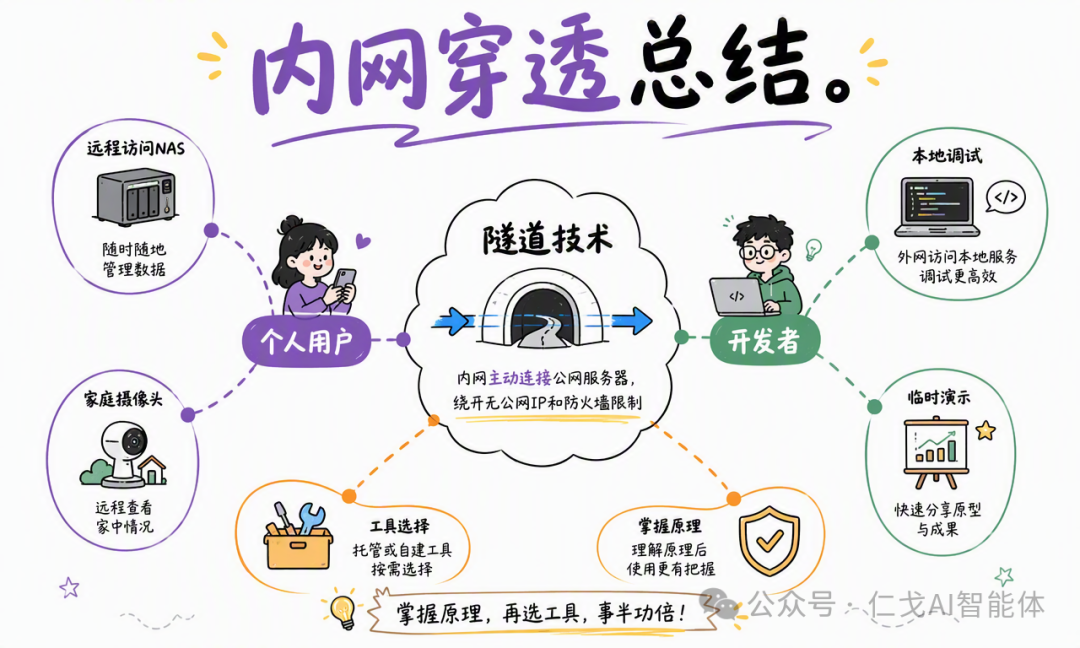 内网穿透本质上是一种反向隧道技术:内网机器主动连接公网服务器,公网服务器承接外部请求,再把请求转发到本地服务。它绕开了没有公网 IP、NAT 和入站防火墙带来的访问障碍。 记住这三点就够了: 一句话收束:端口映射是“正门直达”,内网穿透是“专用送货通道”;选哪一个,取决于你的公网条件、访问对象和运维能力。 阅读原文:点击这里 该文章在 2026/10/19 15:51:21 编辑过 |
关键字查询
相关文章
正在查询... 

|


 400 186 1886


